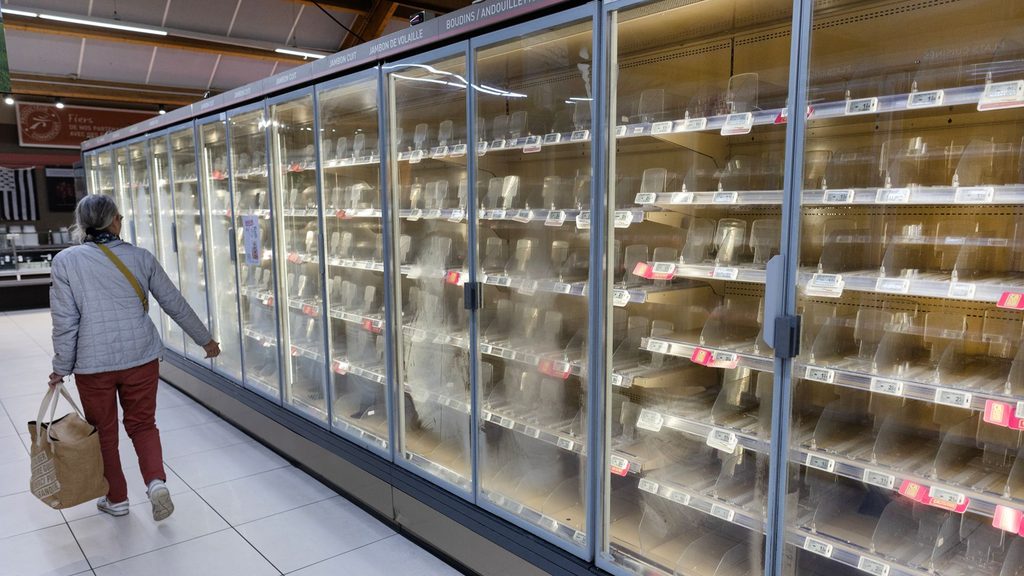
Une cyberattaque de grande ampleur visant les systèmes de réfrigération des supermarchés dans toute la France a plongé des centaines de magasins d'alimentation dans une situation critique, avec des stocks alimentaires détruits, des équipements endommagés et des incendies signalés, après que des pirates informatiques ont manipulé à distance les températures des réfrigérateurs et des congélateurs pour les faire grimper jusqu'à 50 degrés Celsius (122 degrés Fahrenheit). Cette perturbation coordonnée a débuté dans la nuit du 11 au 12 octobre 2026, touchant de grandes chaînes de supermarchés telles qu'Intermarché, Carrefour, la Coopérative U et Monoprix ; d'autres enseignes ont signalé des problèmes à mesure que l'ampleur de l'attaque se précisait. Les autorités françaises ont ouvert une enquête pénale après que les produits réfrigérés et surgelés ont été rendus impropres à la consommation, obligeant les employés à vider des rayons entiers de leurs magasins et à jeter de grandes quantités de marchandises. Le parquet de Paris a confirmé que cette cyberattaque «de grande ampleur» «touchait les réfrigérateurs connectés de plusieurs grands distributeurs alimentaires à travers la France», les dégâts comprenant notamment «des pertes alimentaires et des incendies». Environ 700 magasins auraient été touchés, selon les estimations citées par les médias français, bien que le nombre exact fasse encore l'objet d'une enquête. Le Premier ministre Sébastien Lecornu a ordonné à l'Agence nationale de sécurité des systèmes d'information (ANSSI) d'enquêter sur cette perturbation sans précédent, qui a soulevé des inquiétudes quant à la vulnérabilité des infrastructures essentielles de distribution alimentaire face à des interférences numériques malveillantes.
Contrairement aux cyberattaques classiques impliquant le vol de données clients ou l'utilisation de rançongiciels qui verrouillent les systèmes informatiques, cette opération visait les commandes électroniques chargées de maintenir des températures de sécurité à l'intérieur des équipements de réfrigération commerciaux. Les enquêteurs pensent que les pirates ont obtenu un accès à distance aux systèmes connectés et ont manipulé leurs fonctions de dégivrage automatique, qui s'activent normalement pendant de courtes périodes pour empêcher la glace de s'accumuler autour des composants de refroidissement. En modifiant les réglages de température et en prolongeant les cycles de dégivrage, les pirates ont de fait transformé des équipements destinés à conserver les denrées alimentaires en systèmes capables de générer des températures dangereusement élevées. Certains réfrigérateurs auraient atteint 50 degrés Celsius pendant plusieurs heures, entraînant la décongélation des produits surgelés et exposant les marchandises réfrigérées à des conditions bien au-delà des limites de sécurité alimentaire. D'après les conclusions techniques rapportées par les médias français, certains cycles de dégivrage ont été prolongés d'environ une heure à huit heures, empêchant ainsi les équipements de refroidissement de revenir à leurs températures de fonctionnement normales. Cette opération a démontré comment des commandes industrielles accessibles à distance peuvent être exploitées pour causer des dommages physiques sans que les pirates n'aient jamais pénétré dans les bâtiments touchés. Les spécialistes de la cybersécurité ont également fait part de leurs inquiétudes concernant les logiciels obsolètes et les systèmes de réfrigération connectés à Internet qui pourraient ne pas disposer de protections suffisantes contre les accès non autorisés.
« Lorsque nous avons découvert cette cyberattaque, nous nous sommes inquiétés de la capacité de nos chaînes de distribution à acheminer correctement les denrées alimentaires à tous nos concitoyens. »
– Roland Lescure, ministre de l'Économie
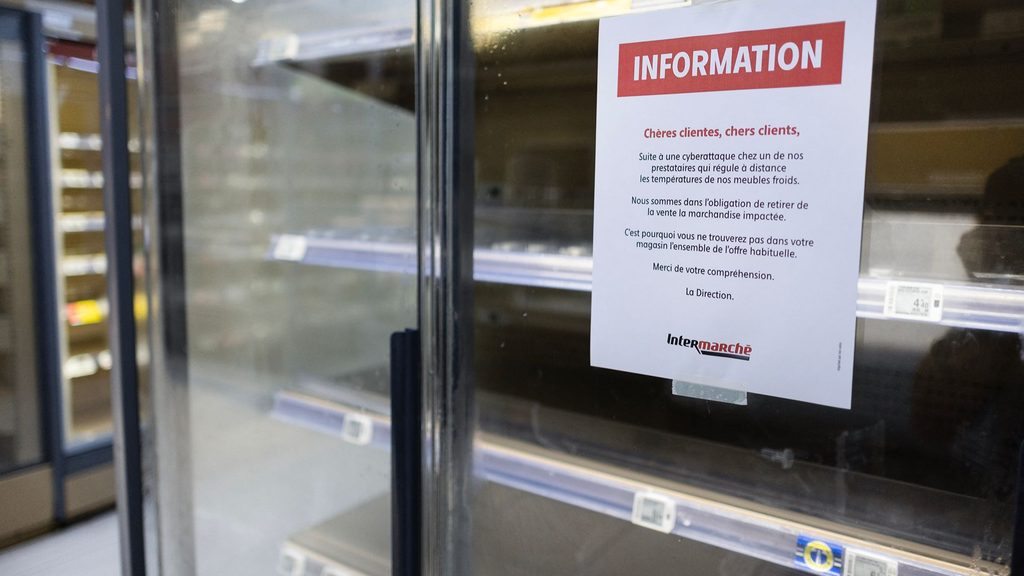
Les conséquences sont apparues au grand jour lorsque les employés des supermarchés sont arrivés au travail lundi matin et ont découvert des réfrigérateurs remplis de marchandises avariées, des produits surgelés partiellement décongelés et, dans certains magasins, des dégâts causés par la surchauffe des équipements. Les Mousquetaires, le groupe de distribution derrière Intermarché, a confirmé qu'environ 150 de ses magasins avaient été touchés, les températures de réfrigération ayant atteint 50 degrés Celsius pendant jusqu'à six heures. Un porte-parole de l'entreprise a indiqué que tous les aliments altérés avaient été jetés afin d'éliminer tout risque sanitaire potentiel pour les consommateurs. Carrefour a quant à lui signalé que près de 80 de ses supermarchés avaient été touchés, bien que la grande majorité de ses quelque 6 000 points de vente soient restés opérationnels. Dans un Intermarché du centre de Paris, on a pu voir des employés jeter de grandes quantités de produits décongelés dans des conteneurs de déchets, notamment des glaces qui avaient fondu dans leur emballage. À Gradignan, près de Bordeaux, le gérant Charles Dezon a décrit un incident particulièrement destructeur au cours duquel des équipements de réfrigération en surchauffe auraient déclenché un système d'extinction d'incendie, inondant une partie de son supermarché et aggravant les dégâts. Au-delà de la destruction immédiate des plats surgelés, de la viande, des produits laitiers et d'autres denrées périssables, les commerçants ont dû faire face au défi coûteux de nettoyer les installations touchées, d'inspecter leurs équipements et de remplacer leurs stocks. Le président d'Intermarché, Thierry Cotillard, a estimé que cette attaque pourrait entraîner des pertes de plusieurs dizaines de millions d'euros à l'échelle nationale en une seule journée, soulignant ainsi les conséquences financières du sabotage de systèmes essentiels à la conservation des aliments.
Cette cyberattaque a mis en évidence d'importantes failles dans l'infrastructure numérique contrôlant les systèmes de réfrigération commerciale, en particulier les équipements fonctionnant avec des logiciels obsolètes ou une protection insuffisante contre les accès à distance non autorisés. Les enquêteurs français spécialisés en cybersécurité ont identifié des vulnérabilités affectant les systèmes fabriqués par la société danoise Danfoss, tandis que les équipements associés au fabricant américain Copeland et à sa marque Dixell ont également été ciblés. Selon CNN, plus de 1 700 instances du logiciel Danfoss concerné étaient accessibles au public via Internet en France avant l'attaque, ce qui aurait pu permettre à des pirates de manipuler à distance les commandes des systèmes de réfrigération. La société de cybersécurité Claroty avait déjà identifié des vulnérabilités affectant certains de ces contrôleurs au début de l'année 2026, ce qui soulève des questions quant à savoir si les avertissements précédents avaient été pris en compte de manière adéquate. Danfoss a reconnu que de nombreux appareils concernés étaient obsolètes et a déclaré avoir «depuis longtemps conseillé à ses clients de maintenir les systèmes pris en charge à jour avec les derniers micrologiciels et de migrer les systèmes hérités vers des solutions de dernière génération». Le fabricant a expliqué que les anciens équipements avaient atteint la fin de leur durée de vie prise en charge et ne recevaient plus de mises à jour de sécurité régulières. Cet incident a renforcé la surveillance dont font l'objet les exploitants de supermarchés et les prestataires de maintenance tiers chargés d'assurer la protection des systèmes de réfrigération essentiels contre des cybermenaces de plus en plus sophistiquées.
Le gouvernement français a ouvert une enquête sur cette perturbation d'envergure nationale. Le Premier ministre Sébastien Lecornu a chargé l'Agence nationale de la sécurité des systèmes d'information (ANSSI) d'examiner les systèmes de réfrigération compromis et d'identifier les vulnérabilités exploitées par les attaquants. La cellule de lutte contre la cybercriminalité du parquet de Paris enquête également sur cet incident, tandis que des informations faisant état d'autres attaques impliquant des équipements Dixell ont été révélées le 13 octobre. Le ministre de l'Économie, Roland Lescure, a évoqué la gravité de cette perturbation devant les parlementaires, déclarant : « Lorsque nous avons découvert cette cyberattaque, cela nous a inquiétés quant à la capacité de nos chaînes de distribution à acheminer correctement les denrées alimentaires à tous nos concitoyens. » Il a ajouté : « C'est un signal d'alarme pour tout le monde. » Cet incident survient quelques semaines seulement après que le président Emmanuel Macron a mis en garde contre la menace croissante des cyberattaques et des ingérences étrangères visant les infrastructures critiques françaises. S'exprimant en septembre, M. Macron avait évoqué la « menace hybride russe à laquelle sont confrontés les Européens et la France », avertissant que le danger s'était « intensifié » ces dernières semaines. Toutefois, les autorités françaises n'ont pas attribué les attaques contre les supermarchés à la Russie ni identifié de groupe responsable. Les enquêteurs cherchent à déterminer si l'opération visait à causer un préjudice économique, à perturber des services essentiels ou à exploiter des équipements mal sécurisés, sans objectif politique plus large.
« C'est un signal d'alarme pour tout le monde. »
– Roland Lescure, ministre de l'Économie
Les conséquences de cette attaque se sont étendues au-delà de la France, faisant craindre que des vulnérabilités similaires ne menacent les distributeurs alimentaires et les chaînes d'approvisionnement réfrigérées dans toute l'Europe. Des chercheurs en cybersécurité ont signalé des incidents comparables affectant des équipements de réfrigération en Espagne, au Portugal, en Pologne, en Allemagne et en Belgique, bien que l'ampleur exacte de ces perturbations fasse encore l'objet d'une enquête. Par ailleurs, l'enseigne de supermarchés néerlandaise Ahold Delhaize a connu un incident de sécurité qui a contraint certains de ses services numériques à se mettre hors ligne, mais l'entreprise n'a pas établi de lien entre ses problèmes et les attaques françaises. Le commissaire européen à l'agriculture et à l'alimentation, Christophe Hansen, a mis en garde contre les implications plus larges pour la sécurité alimentaire, déclarant : « L'utilisation de la nourriture comme arme est devenue une réalité. » Cet incident fait également suite à des rapports faisant état de perturbations similaires des systèmes de réfrigération ayant touché une douzaine de magasins d'alimentation de l'armée américaine en août, bien que les enquêteurs n'aient pas établi publiquement si ces événements étaient liés. Malgré la destruction de quantités importantes de denrées alimentaires, les autorités françaises ont rassuré les consommateurs en affirmant que ces attaques ne menaçaient pas, à l'heure actuelle, la disponibilité globale des denrées alimentaires dans le pays. Néanmoins, cette opération a démontré à quel point les failles des équipements connectés courants peuvent causer des dommages physiques et financiers considérables, perturbant les activités commerciales et détruisant des biens essentiels sans que les pirates informatiques aient besoin de pénétrer dans un seul supermarché.